

Estos son solo algunos de los titulares que hemos podido leer en los periódicos e incluso en nuestros propios correos electrónicos sobre incidentes de brechas de seguridad de datos de algunas empresas. Empresas grandes con recursos y mecanismos para prevenir dichos ciberataques o brechas de seguridad, que pueden ser tanto internos como externos.
Dado que el riesgo cero no existe, es fundamental adoptar una postura de alerta constante, implementar mecanismos de prevención robustos y, crucialmente, garantizar la formación y concienciación continua de todo el personal de la organización. La diligencia en la gestión de la seguridad de los datos se convierte en un pilar esencial de la gobernanza corporativa.
En este artículo te contamos cómo debemos actuar ante este tipo de situaciones.
Datos recientes sobre ciberincidentes en España
Primero de todo, pongamos los datos sobre la mesa: Según el informe de la Agencia Española de Protección de Datos (AEPD) para el mes de septiembre, se recibieron 233 notificaciones de brechas, con una marcada preponderancia de organizaciones privadas .
- Tipología: La mayoría de los incidentes se clasificaron como brechas de confidencialidad (207), siendo el origen principal las fuentes externas (148) con intencionalidad maliciosa.
- Vectores de ataque: Los más comunes fueron los ciberincidentes, destacando el acceso no autorizado (79) y el phishing (48).
- Impacto: Las consecuencias han sido significativas, afectando a aproximadamente 3 millones de personas en el caso más grave, e impactando perfiles clave como clientes (130) y empleados (83), a menudo involucrando datos de categorías especiales (26 de salud).
Estos datos reafirman la necesidad urgente de una gestión proactiva de la seguridad y del estricto cumplimiento del Reglamento General de Protección de Datos (RGPD).
Notificación a la Autoridad de Control: ¿Qué dice el Artículo 33 del RGPD?
¿Cuándo, cómo, qué y por qué debemos notificar a la Autoridad de Control?.
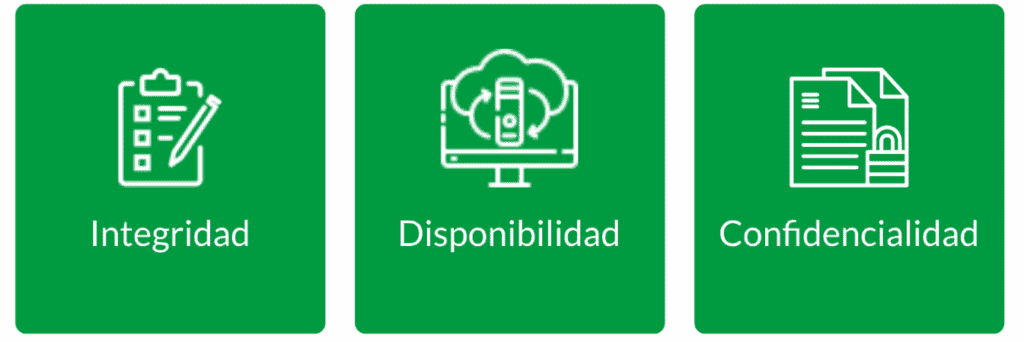
Una brecha de datos personales se define como un incidente de seguridad que compromete la confidencialidad, integridad o disponibilidad de los datos tratados.
Fuente: Elaboración propia
Para mitigar los posibles daños físicos, materiales o inmateriales a las personas, el Artículo 33 del RGPD establece la obligación para el responsable del tratamiento de notificar a la autoridad de control competente (la AEPD en España) cuando sea probable que la brecha constituya un riesgo para los derechos y libertades de las personas físicas.
Información mínima a reportar a la AEPD
El responsable del tratamiento debe proporcionar a la Agencia Española de Protección de Datos (AEPD) la siguiente información mínima y detallada sobre la brecha de datos personales:
| Pregunta Clave | Criterio de Notificación (RGPD Art. 33.3) | Explicación |
| ¿QUÉ HA PASADO? | 1. Naturaleza y Descripción de la Brecha | Explicación del incidente, el tipo de compromiso (acceso no autorizado, pérdida, alteración, etc.) y los hechos concretos. |
| ¿A QUIÉN AFECTA? | 2. Interesados afectados | Categorías: Perfiles comprometidos (clientes, empleados, etc.). Volumen: Número aproximado de personas afectadas. |
| ¿QUÉ DATOS? | 3. Datos afectados | Categorías: Tipos de información (identificativos, salud, financieros, etc.). Volumen: Número aproximado de registros o archivos afectados. |
| ¿QUIÉN RESPONDE? | 4. Punto de contacto | Identificación y datos de contacto (nombre, cargo, email, teléfono) del DPD o del contacto designado para la brecha. |
| ¿CUÁLES SON LOS RIESGOS? | 5. Posibles consecuencias | Descripción de los efectos adversos potenciales que la brecha puede generar en los derechos de los interesados (fraude, robo de identidad, etc.). |
| ¿QUÉ HACEMOS? | 6. Medidas adoptadas | Detalle de las medidas correctivas inmediatas y las acciones planificadas para mitigar las consecuencias negativas de la brecha. |
Fuente: Elaboración propia
Plazos y herramientas (El «reloj» de las 72 horas)
- Plazo de 72 horas: Es el plazo perentorio para esta notificación desde que la organización tiene constancia del incidente.
- Herramienta de ayuda: La AEPD facilita la herramienta
ASESORA BRECHApara ayudar en la valoración del nivel de riesgo.
Es importante recalcar que la notificación en tiempo y forma se considera una evidencia de la responsabilidad proactiva y la diligencia de la organización. En los casos en que el responsable determine que no existe riesgo, la normativa exige la documentación exhaustiva de la violación
Comunicación a los afectados: Artículo 34 del RGPD
¿Cuándo, cómo, qué y por qué debemos comunicar a los afectados?
La obligación de comunicación a los interesados se establece en el Artículo 34 del RGPD, aplicable únicamente cuando la brecha entrañe un riesgo alto para los derechos y libertades de las personas afectadas. En tales circunstancias, el responsable debe comunicar la brecha directamente a los interesados, utilizando un lenguaje claro y sencillo.
Para este proceso, la AEPD pone a disposición la herramienta Comunica-Brecha RGPD,
Contenido de la comunicación al usuario
| Pregunta Clave | Criterio de Notificación (RGPD Art. 34.3) | Explicación |
| ¿CON QUIÉN CONTACTAR? | 1. Punto de Contacto | Datos de contacto (nombre, email, teléfono) del DPD o punto de información. |
| ¿QUÉ PASÓ? | 2. Descripción del Incidente | Explicación general de la brecha, momento en que se produjo y tipo de datos afectados. |
| RIESGOS | 3. Posibles consecuencias | Descripción de los efectos adversos potenciales (fraude, robo de identidad, etc.). |
| SOLUCIÓN | 4. Medidas y recomendaciones | Resumen de medidas implantadas e información útil para que el afectado pueda protegerse (ej., cambiar contraseñas). |
Fuente: Elaboración propia
La comunicación debe ser directa (ej. email, correo postal). Solo si supone un esfuerzo desproporcionado, se permiten avisos públicos. Recuerda: una comunicación incompleta puede considerarse como no realizada.
Ejemplos reales de comunicación de brechas de seguridad
A continuación, vemos algunos ejemplos reales de cómo grandes empresas han gestionado la comunicación a afectados:
Caso 1: Iberia
En octubre de 2023, una de las principales aerolíneas españolas sufrió un ciberataque que afectó al entorno de pagos de su web. Lo relevante de este caso no fue solo la brecha, sino la reacción inmediata y la transparencia obligada por el RGPD ante un riesgo alto.
- El incidente: Los atacantes accedieron a datos financieros críticos: número de tarjeta, fecha de caducidad y el código CVV.
- La comunicación: La empresa envió un correo masivo urgente pidiendo a los clientes que anulasen sus tarjetas bancarias para evitar fraudes.
- Lección: Este es un ejemplo de manual de una notificación de riesgo alto, donde la prioridad es proteger el patrimonio del usuario por encima de la reputación de la marca.
Caso 2: Mango
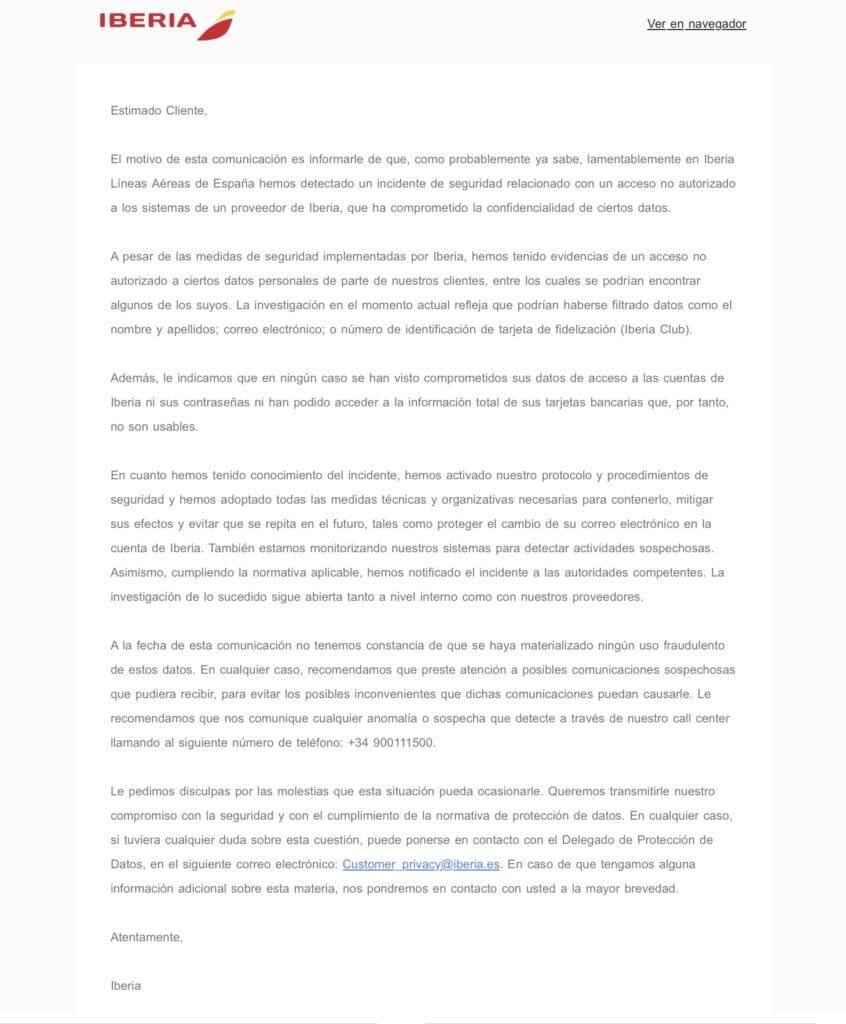
La firma de moda Mango protagonizó un caso diferente, centrado en la cadena de suministro de datos. El incidente no ocurrió en sus sistemas centrales, sino a través de un proveedor externo.
- El Incidente: Un fallo de seguridad en un proveedor de marketing digital expuso datos de contacto (nombre, apellidos, email) de sus clientes, pero no afectó a datos bancarios ni contraseñas.
- La Comunicación: A pesar de ser un riesgo menor (no había peligro financiero directo), Mango optó por notificar proactivamente a los afectados, explicando qué datos se habían filtrado y cuáles no.
- Lección: Un excelente ejemplo de responsabilidad proactiva. Comunicar incluso cuando no es estrictamente «crítico» refuerza la confianza del cliente y cumple con el principio de transparencia del Artículo 34.

Conclusiones: La importancia de la reacción rápida
Sufrir una brecha de seguridad de datos es un riesgo inherente al negocio digital. Como hemos visto, la normativa no castiga el incidente per se, sino la falta de diligencia.
Recordar el plazo de 72 horas ante la AEPD y saber comunicar a los afectados son mecanismos que deben estar definidos antes de que ocurra el ataque. La transparencia es tu mejor herramienta para mantener la reputación.
¿Has detectado un incidente y no sabes si debes notificarlo?
En ComplyNow revisamos tu cumplimiento del RGPD y preparamos a tu equipo para reaccionar a tiempo.. Habla con uno de nuestros expertos en privacidad y asegúrate de que tus datos están protegidos.


