
Las sanciones relacionadas con la protección de datos pueden suponer una amenaza importante para las empresas en la Unión Europea. El cumplimiento del Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) es esencial para evitar consecuencias legales y económicas.
En este artículo, vamos a explorar no solo los tipos de infracciones y sanciones por incumplimiento del RGPD y la LOPDGDD, sino también las mejores estrategias para prevenir multas y cómo adaptar tus prácticas empresariales a la normativa vigente.

- ¿Qué infracciones pueden implicar sanciones por incumplir el RGPD y la LOPDGDD?
- Clasificación de las infracciones: ¿Leves, graves o muy graves?
- Multas y sanciones según el RGPD: ¿Cuánto puede costar una infracción?
- Factores clave que influyen en el monto de la multa
- Ejemplos de sanciones RGPD y LOPDGDD notables en España
- Estrategias para evitar sanciones por incumplimiento del RGPD y la LOPDGD
- ¿Qué hacer si recibes una notificación de la AEPD?
- ¿Necesitas ayuda para cumplir con la normativa de Protección de Datos?
¿Qué infracciones pueden implicar sanciones por incumplir el RGPD y la LOPDGDD?
Existen diversas situaciones que pueden llevar a una empresa a ser sancionada, desde el incumplimiento de obligaciones básicas hasta la negligencia en la protección de los datos personales. Las infracciones más comunes incluyen:
- Falta de consentimiento explícito: Si no se obtiene el consentimiento claro de los usuarios para procesar sus datos personales.
- Inadecuada gestión de los derechos de los interesados: No permitir a los usuarios acceder, modificar o eliminar sus datos, entre otros derechos, cuando lo solicitan.
- Procesamiento de datos sin una base legal: Realizar tratamientos de datos sin cumplir con una finalidad y con una base legal válida según el RGPD, como la necesidad de consentimiento, interés legítimo, o ejecución de un contrato, entre otras.
Clasificación de las infracciones: ¿Leves, graves o muy graves?
El RGPD clasifica las infracciones en dos niveles según la gravedad del incumplimiento, distinguiendo entre infracciones que podríamos llamar “de nivel bajo” e infracciones “graves”. Por otro lado, la LOPD-GDD establece la distinción entre infracciones muy graves, graves y leves.
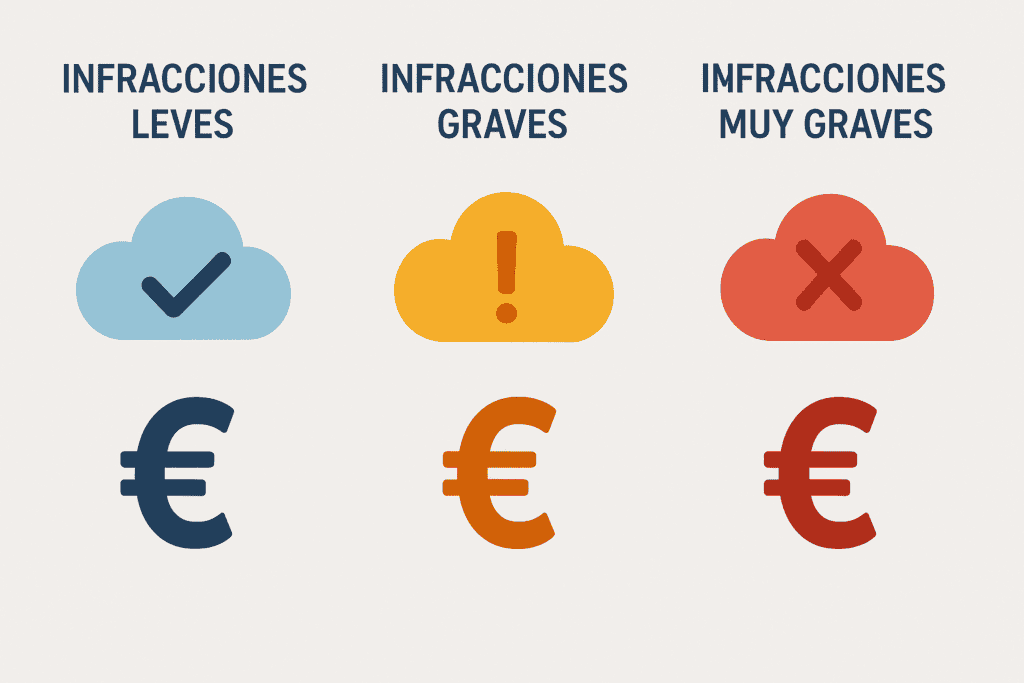
Este esquema, diferente al del RGPD, puede dar lugar a algún problema interpretativo que deberá ir resolviéndose mediante su aplicación en resoluciones de la AEPD y en sentencias judiciales. Es esencial comprender cómo estas categorías afectan a las multas. De conformidad con la LOPD-GDD, distinguimos:
Infracciones leves
Estas son infracciones que no representan un gran riesgo para la privacidad de los usuarios, pero son importantes de cara al cumplimiento de las normativas. Ejemplos incluyen la falta de documentación o la omisión de ciertas formalidades en el tratamiento de datos. Estas infracciones prescribirán al año.
Infracciones graves
Aquí se incluyen situaciones en las que se vulneran los derechos fundamentales de los usuarios o donde hay una falta grave de protección de los datos. Este tipo de infracciones incluye, por ejemplo, el tratamiento de datos sensibles sin las debidas medidas de seguridad o sin consentimiento explícito. Estas infracciones prescribirán a los dos años.
Infracciones muy graves
Este nivel incluye los incumplimientos más serios, como el procesamiento ilegal de grandes volúmenes de datos personales, violaciones de seguridad masivas, o la no notificación de una brecha de seguridad que afecte a la privacidad de los usuarios. Estas infracciones prescribirán a los tres años.
Multas y sanciones según el RGPD: ¿Cuánto puede costar una infracción?
El RGPD es muy claro en cuanto a las posibles sanciones por incumplir sus disposiciones. Las multas pueden variar significativamente dependiendo de la naturaleza de la infracción y la magnitud de la misma. Las autoridades de control tienen diversas facultades para aplicar en caso de incumplimiento, tales como apercibimientos, requerimientos u órdenes.

Pero la facultad más importante es la de imponer sanciones y multas. Las multas pueden llegar hasta los 20 millones de euros o el 4% de la facturación anual global del infractor. La autoridad de control puede actuar de oficio o por denuncia de interesados.
Sanciones económicas
El RGPD establece multas de hasta 20 millones de euros o el 4% de la facturación global anual, lo que resulte mayor. Esto incluye sanciones tanto a nivel individual como a empresas grandes, como Facebook o Google, que han enfrentado sanciones millonarias en el pasado.
Otras sanciones administrativas
Además de las sanciones económicas, las autoridades pueden imponer otras sanciones administrativas, como la obligación de modificar las políticas internas de privacidad, suspender o limitar el tratamiento de datos.
Factores clave que influyen en el monto de la multa
Las sanciones por infringir el RGPD y la LOPDGDD no son automáticas; hay varios factores que determinan la cuantía de la multa. Algunos de estos incluyen:
- La naturaleza, gravedad y duración de la infracción: Cuanto más extensa y perjudicial sea la infracción, mayor será la multa.
- El número de personas afectadas: Si una infracción afecta a un gran número de usuarios, la multa será considerablemente mayor.
- La cooperación con la AEPD: Si la empresa colabora activamente con las autoridades de protección de datos, podría recibir una multa reducida.
¿Quieres saber más? Te dejamos las Directrices 04/2022 sobre el cálculo de las multas bajo el RGPD emitida por el Consejo Europeo de Protección de Datos.
Ejemplos de sanciones RGPD y LOPDGDD notables en España

En España, varias empresas han sido sancionadas por no cumplir con las regulaciones de protección de datos establecidas por el RGPD y la LOPDGDD. A continuación, se presentan algunos de los casos más destacados:
- Vodafone España S.A.U.:
En 2020, la AEPD impuso una multa de 8.150.000 euros a Vodafone España por no cumplir con las obligaciones de información a los usuarios, especialmente en lo relativo al tratamiento de datos personales con fines comerciales. Esta sanción se debió a que Vodafone no había informado adecuadamente a sus clientes sobre cómo sus datos personales serían utilizados.
- BBVA:
En 2020, BBVA fue multado con 5.000.000 de euros por realizar un tratamiento de datos personales sin el consentimiento adecuado de los usuarios. La infracción se centró en la falta de transparencia en los datos tratados a través de su plataforma de banca online.
- La Caixa:
En 2019, la Caixa (ahora CaixaBank) recibió una sanción de 6.000.000 de euros por no haber implementado medidas adecuadas para la protección de los datos personales de sus clientes, lo que puso en riesgo la seguridad de la información.
- Google Spain:
En 2019, la AEPD impuso a Google una multa de 300.000 euros debido a la recopilación y tratamiento de datos personales sin cumplir con los principios de minimización y transparencia establecidos por el RGPD. Esta sanción estuvo relacionada con el uso de datos personales para mejorar los resultados de búsqueda.
- Nike Iberia:
La Agencia Española de Protección de Datos sancionó en 2020 a Nike Iberia con 1.500.000 euros por no garantizar adecuadamente la privacidad de los datos de sus clientes en su plataforma online. La compañía no adoptó las medidas necesarias para proteger la información personal frente a posibles brechas de seguridad, incumpliendo así el RGPD.
- Uniqlo:
Un fallo en la gestión de datos llevó en 2024 a la AEPD a multar a Uniqlo con 270.000 euros, tras el envío indebido de información personal de 447 empleados. Esta vulneración de la confidencialidad evidenció la falta de medidas técnicas y organizativas adecuadas exigidas por el RGPD.
Estrategias para evitar sanciones por incumplimiento del RGPD y la LOPDGD
Prevenir sanciones por no cumplir con el RGPD y la LOPDGDD es posible si tu empresa adopta las mejores prácticas en materia de protección de datos. Aquí te ofrecemos algunas de las principales estrategias para evitar las multas:
Implementación de un sistema de gestión de privacidad
Elabora un plan de privacidad que contemple todos los procedimientos que realiza tu empresa para proteger los datos personales de los usuarios. Esto incluye la creación de políticas de privacidad claras, una correcta gestión de consentimientos y la implementación de medidas de seguridad, tanto técnicas como organizativas, adecuadas..
Formación continua de los empleados
Es crucial que todo el personal esté informado sobre las leyes de protección de datos y las políticas internas. Realizar capacitaciones regulares ayudará a evitar negligencias y garantizará que todos los empleados sepan cómo manejar la información de manera adecuada.
Consulta nuestro artículo sobre la importancia de la formación de empleados en Compliance.
Realización de auditorías periódicas
Asegúrate de realizar auditorías de protección de datos de manera periódica para comprobar que tus procedimientos cumplen con la normativa del RGPD y LOPDGDD. Estas auditorías te permitirán detectar cualquier área de mejora antes de que sea demasiado tarde.
¿Qué hacer si recibes una notificación de la AEPD?
Si tu empresa recibe una notificación de la Agencia Española de Protección de Datos (AEPD), es fundamental actuar de manera rápida y efectiva:
- Revisa la notificación: Asegúrate de comprender la infracción señalada por la AEPD.
- Presenta alegaciones: Si es necesario, presenta alegaciones y justifica las medidas correctivas que hayas implementado.
- Coopera con la AEPD: Si la AEPD determina que se ha producido una infracción, coopera en todo momento y cumple con las recomendaciones.
¿Necesitas ayuda para cumplir con la normativa de Protección de Datos?
En ComplyNow te ayudamos a implementar un cumplimiento real, eficaz y adaptado a tu negocio
Solicita una consultoría gratuita y descubre cómo podemos ayudarte a proteger los datos y la reputación de tu empresa.
Conoce también nuestras formaciones:


